


“Falsi allarmi bomba su aerei, nelle scuole e attacchi hacker? Guerra ibrida per seminare caos e terrore. Possibile un coordinamento unico”


 Commenti
Falsi allarmi bomba contro scuole e aerei. Attacchi informatici contro frigoriferi farmaceutici e dei supermercati. Finti allarmi di raid nucleari e chimici via app, sugli smartphone dei cittadini russi e ucraini. Il caos in pochi giorni, in Italia e in tutta Europa fino a Mosca. Il 5 novembre, almeno 27 alert di esplosivi a bordo hanno sconvolto i cieli europei. Ma la danza settimanale è iniziata la notte tra domenica 1 e lunedì 2 novembre. Il minimo comune denominatore è la tecnologia per seminare il terrore: false mail, intrusioni cibernetiche, attacchi informatici. Con l’ombra dell’Intelligenza artificiale.
Pierguido Iezzi, direttore Cyber di Zenita Group, nota “la coincidenza anomala della sequenza temporale”. La cronologia “può lasciare spazio all’ipotesi di una guerra ibrida per spaventare le persone, toccando punti centrali della sicurezza. Violando i frigo nei supermercati si colpiscono gli approvvigionamenti alimentari, con le bombe a scuole si minacciano i figli”, dichiara l’esperto interpellato da ilfattoquotidiano.it. “Nessuna prova di un’unica regia”, avvisa William Nonnis, analista tecnologico della presidenza del Consiglio dei ministri. “Tuttavia la successione eventi suggerisce un possibile coordinamento”, dice l’esperto. Nonnis riavvolge il nastro fino alla notte tra l’uno e il due novembre, quando un trillo sullo smartphone ha destato cittadini russi e ucraini.
I falsi alert di Mosca e Kiev alla scadenza della tregua. Poi l’attacco informatico contro i frigoriferi
Le app di emergenza ufficiali sui due fronti della guerra avvisavano di raid chimici e nucleari in corso. Ma era tutto falso. Poche ore dopo Kiev e Mosca denunciavano attacchi informatici contro i loro sistemi digitali per allertare la popolazione. “Non c’è alcun pericolo di radiazioni! Mantenete la calma e seguite i nostri aggiornamenti sul nostro canale Telegram”, ha rassicurato l’aeronautica militare ucraina con un messaggio sulla piattaforma di Pavel Durov, ammettendo l’intrusione nell’app di sicurezza. Idem in Russia, con la nota del ministero delle Emergenze. Secondo Mosca, criminali informatici hanno utilizzato l’app del Cremlino per inviare ai cittadini un falso allarme. Nessuna informazione sui possibili colpevoli. Quella notte scadeva la tregua umanitaria di Oleshky nella regione di Kherson.
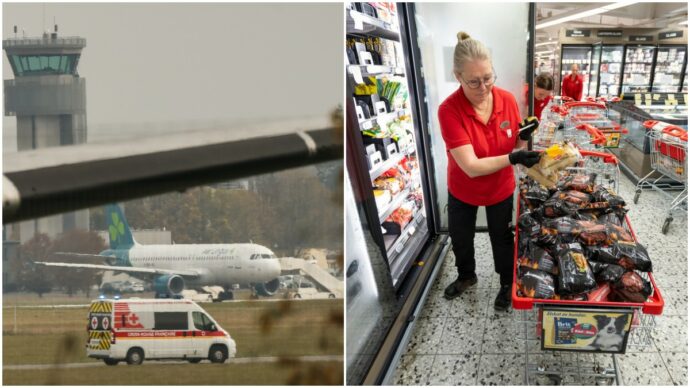
L’indomani mattina, due novembre, l’Europa si sveglia con i frigoriferi a 50 gradi in centinaia di supermercati e tonnellate di cibo da gettare nella spazzatura. Il Commissario all’agricoltura Christophe Hansen definisce il sabotaggio come “un tentativo deliberato di interrompere la nostra catena di approvvigionamento alimentare e di minare la fiducia dei consumatori”. Nove Paesi colpiti: oltre l’Italia, l’elenco include Svezia, Belgio, Estonia, Finlandia, Lussemburgo, Irlanda, Paesi Bassi e Portogallo. Ma occorre aggiungere la Francia, prima della lista con l’attacco subito il 12 ottobre. Il “raid informatico” contro i supermercati d’Oltralpe poteva essere un monito per il Vecchio Continente. Invece nessuna precauzione ha evitato il bis su larga scala 20 giorni dopo. Il 4 novembre, i frigoriferi francesi sono stati ancora bersagliati. Stavolta nel mirino c’era l’Istituto francese per le donazioni del sangue, non i cibi nei supermercati. In 3 celle frigorifere per gli emoderivati la temperatura è salita da -30 gradi fino a 110 gradi. Per fortuna, “senza alcun impatto sanitario”, ha rassicurato il governo di parigi.
False per annunciare esplosivi a scuola e sugli aerei
Il 2 novembre, mentre i frigoriferi “impazzivano” manovrati da remoto, in Italia 271 scuole sono state minacciate con falsi allarmi bomba, come riferito dal Corriere della Sera. Esplosivo a bordo è stato preannunciato sul volo Ryanair dalla Lettonia a Roma, lo stesso giorno. 24 ore dopo l’intimidazione terroristica ha raggiunto altre due rotte della compagnia di Dublino, da Lisbona e Dublino con destinazione Fiumicino (Roma). La minaccia è sempre giunta via mail con falsi indirizzi di posta. Il Corriere cita come mittenti i Pasdaran iraniani, il ministero dell’istruzione egiziano, militanti della provincia di Neviansk. Come destinatari, le scuole italiane e la società Aeroporti di Roma. Il 3 novembre, almeno altri sei allarmi bomba hanno spaventato i cieli d’Europa anche in Polonia, Bulgaria, Ungheria e Spagna. Oggi i seminatori del terrore, ancora via mail, mostrano la firma dei “Combattenti dello Stato Maschile”, con 18 allarmi bomba nei cieli del Vecchio Continente: sei coinvolgono gli scali di Roma e Milano. Due voli sono stati deviati, caccia sono decollati per scortare gli aerei. Nessuna bomba scovata dagli artificieri. Falso allarme – come ha scritto il Corriere – negli ultimi giorni è scattato anche in mare: il due novembre sull’isola greca di Siro, nessun esplosivo a bordo della nave da crociera Crown Iris della compagnia israeliana Mano Maritime, con oltre 1.700 persone a bordo.
“Nuova strategia, attaccare l’Internet delle cose e minare le procedure di sicurezza”
Analizzando la cronologia, Pierguido Iezzi non esclude “la finalità di generare il caos, destabilizzando le certezze dei cittadini: è lo scopo della guerra ibrida”. L’esperto nota un cambio di strategia: “Prima si conducevano attacchi informatici DDoS (Distributed Denial of Service), per bloccare un sito o un servizio online, ora nel mirino c’è l’Internet delle cose, non solo i frigoriferi ma ogni oggetto connesso ad Internet”. E i falsi allarmi bomba? “Sono un’altra novità, indicano la volontà di testare e minare le procedure di sicurezza. Se c’è una minaccia, l’aereo atterra e la scuola chiude”. La guerra ibrida alimenta il caos con un menù di strumenti: “Non solo falsi alert di esplosivi, ma anche falsi video virali sui social network e fake news”, prosegue Iezzi. Gli attacchi informatici restano un’arma privilegiata, perché è facile cancellare prove e indizi di colpevolezza. Individuare il colpevole e la collusione di uno Stato, oltre ogni ragionevole dubbio, è quasi impossibile.
L’Internet delle cose (IoT, Intenet of Things) è un bersaglio facile. Andrea Saracino, docente di Cybersecurity al Sant’Anna di Pisa, indica la facile preda: “Milioni di oggetti connessi online, in tutto il mondo, sono già mappati sul sito shodan.io, accessibili a pagamento”. Telecamere, webcam e microfoni nelle abitazioni, router WiFi, dispositivi domotici e nelle automobili: la lista degli oggetti consultabili è virtualmente infinita. Per proteggerli dagli intrusi, il produttore installa sempre una password di default. Ma basta un’app per scoprirla. Su Shodan.io la parola segreta è già servita, neppure la fatica di scaricare l’applicazione sullo smartphone. Cambiare la credenziale rafforza le barriere di sicurezza per gli oggetti online, ma non in molti procedono al reset. E l’Intelligenza artificiale semplifica il lavoro dei criminali. “Ia e sistemi agentici possono abbassare i costi e amplificare le conseguenze, senza richiedere grandi strutture operative”, dice William Nonnis. “Oggi un individuo, con strumenti automatizzati, può potenzialmente produrre un impatto che in passato avrebbe richiesto un’organizzazione molto più ampia”. E la guerra ibrida sale di colpi, con bersagli sempre più ambiziosi: “Possiamo colpire sistemi idrico e centrali elettriche”, la minaccia su Telegram dei criminali informatici filorussi del collettivo NoName. Rivendicavano l’attacco contro i frigoriferi, ma nessuna prova ne certifica l’autenticità. Il Cremlino ha smentito ogni coinvolgimento. Mentre gli inquirenti indagano e i colpevoli restano, per ora, nell’ombra.

