


Botta e risposta tra l’ambasciata russa e Tajani: “Minaccia hacker? Show tragicomico per dare armi a Kiev”. Il ministro: “Propaganda”. Viminale: “Allarmi per destabilizzare”


 Commenti
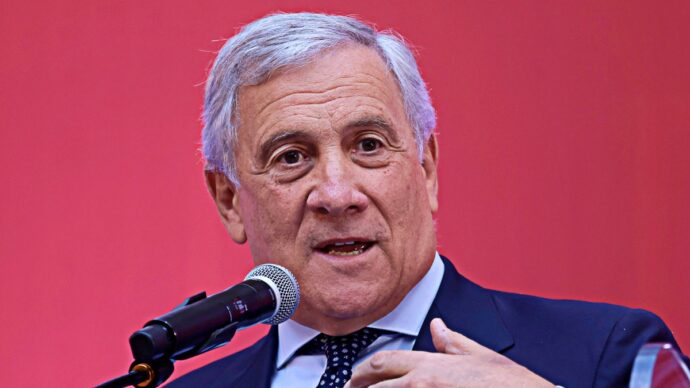
Botta e risposta tra l’ambasciata russa in Italia e il vicepresidente del Consiglio, Antonio Tajani. Al centro gli attacchi di presunti hacker filorussi, che secondo l’esponente del governo “vogliono” danneggiare “il nostro sistema di difesa”. In un commento su Telegram, l’ambasciata russa ha definito che la supposta minaccia “di hacker filorussi”, che avrebbero sottratto e diffuso dati sensibili di esponenti delle istituzioni italiane come il ministro degli Esteri, un “vaudeville tragicomico”, messo “interamente in scena dalla componente più aggressiva e militarista dell’élite politica italiana, al solo scopo di ‘vendere’ l’ennesimo pacchetto di aiuti militari e finanziari al corrotto regime di Zelensky”. L’esito di ciò “è stato poco convincente e, a tratti, decisamente falso”.
A margine del G7 a Parigi, Tajani ha risposto alle accuse da parte dell’ambasciata, sul tema della cybersicurezza, con un “propaganda e disinformatia. Basta leggere un po’ di libri di storia per capire di che si tratta”. Due giorni fa il ministro aveva lanciato l’allarme, dal momento che “dal 1 gennaio di quest’anno c’è un’operatività completamente differente e molto più organizzata, anche dal punto di vista tecnico per respingere gli attacchi che ci riguarda. Non ci facciamo intimorire, reagiamo. Siamo in grado di respingere gli attacchi da parte degli hacker filorussi, ma da parte anche di altri possibili hacker, che vogliano attaccare il nostro sistema di difesa, il nostro sistema informatico industriale e anche nell’ambasciata”.
E a proposito di guerra ibrida, sempre dal G7, il ministro degli Esteri ha fatto sapere che “abbiamo affrontato nell’ultima sessione, anche in presenza del ministro degli Esteri Ucraino, Andrij Sybiha, la questione degli attacchi ibridi, della guerra ibrida, nei confronti dei Paesi occidentali. C’è una comune visione anche da parte del Canada, c’è stato un intervento del ministero degli Esteri canadese proprio su questo”. In particolare “io ho ribadito la necessità di essere uniti, di contrastare questi attacchi che vengono portati ai Paesi europei. Bisogna individuare chi è, avere una regia comune per difendere la libertà, la democrazia. Non escludo che non ci saranno altri attacchi per cercare di condizionare il voto in Europa, non sottovalutiamo le minacce e lavoriamo insieme in modo coordinato”.
E proprio oggi si è riunito il Comitato nazionale per l’ordine e la sicurezza pubblica al Viminale, al termine del quale è emerso che “l’intenzione” da parte degli hacker è di “creare elementi di destabilizzazione e di diffondere allarmi, poi rivelatisi infondati, incidendo sulla reputazione delle istituzioni prese di mira”. Al centro del vertice, ha reso noto il Viminale, la “resilienza” dei sistemi italiani, “continuità dei servizi” e modalità utilizzate nei recenti attacchi informatici.
Oltre a ciò, sono state evidenziate le principali misure, come “rafforzare” e “potenziare la cooperazione tra Forze di polizia, intelligence e organismi per la cybersicurezza, migliorare lo scambio di informazioni e investire nella protezione dei sistemi informatici”. Nonché “vaglare la resilienza dei sistemi informatici, la continuità dei servizi e le contromisure per rafforzare la protezione di amministrazioni pubbliche, infrastrutture strategiche, imprese e cittadini”.

